Manchmal fängt alles mit einem blöden Hack an. Als nordkoreanische State-Sponsored-Hacker versuchten,Sicherheitsforscher (darunter den bekannten Hacker P4x) zu kompromittieren, reichte es ihm. Statt nur die Schultern zu zucken, nahm er sich das digitale Rückgrat des gesamten Landes vor – und legte große Teile davon einfach lahm.
Das Verrückte daran? Es war erschreckend einfach. Ganz ohne mysteriöse 0-Day-Exploits, sondern schlicht mit öffentlich zugänglichen Tools wie Shodan. Wie easy man die gesamte Infrastruktur mappen kann, zeigen wir euch hier kurz und knackig.
Step 1: Das Subnetz scannen
Nordkorea ist im Netz extrem isoliert und besitzt fast keine eigenen IP-Adressen. Praktisch der gesamte Internetverkehr läuft über ein einziges großes Subnetz (175.45.176.0/22).
Mit Shodan reicht ein einziger Befehl in der Suchleiste, um fast alle aktiven Server des Landes auf einen Schlag zu finden:
Bash
net:175.45.176.0/22
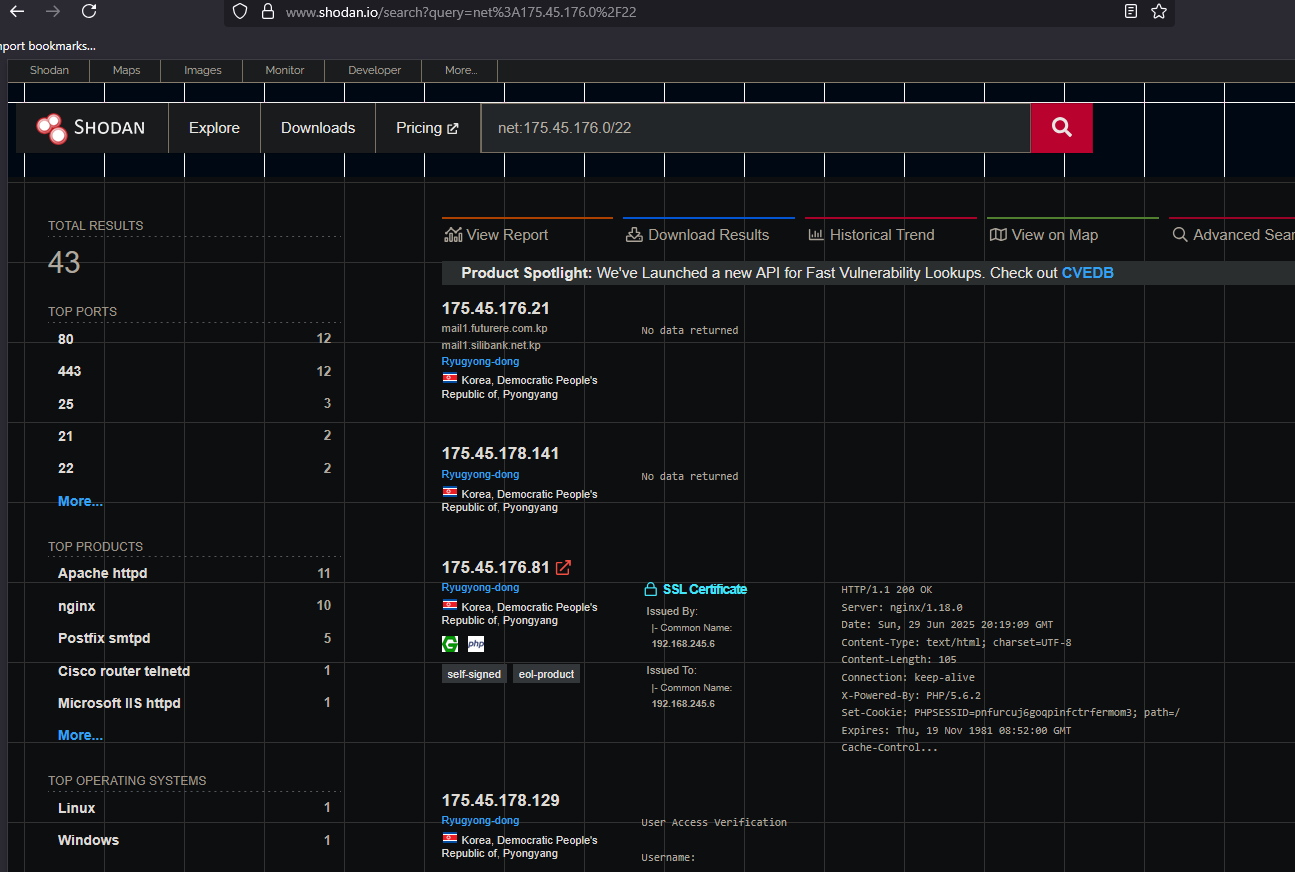
Ergebnis: Gerade einmal 43 Hosts antworten überhaupt im Netz. Perfekt überschaubar.
Step 2: Schwachstellen & alte Software abgreifen
Klickt man sich durch die IPs, sieht man schnell, wie wackelig das Ganze aufgebaut ist. Veraltete Nginx-Versionen, alte Apache-Server und ungesicherte Dienste springen sofort ins Auge.
Wenn du dir ein bestimmtes Ziel oder eine IP genauer ansehen willst (z.B. 175.45.176.80), reicht die direkte URL in Shodan:
Plaintext
https://www.shodan.io/host/175.45.176.80
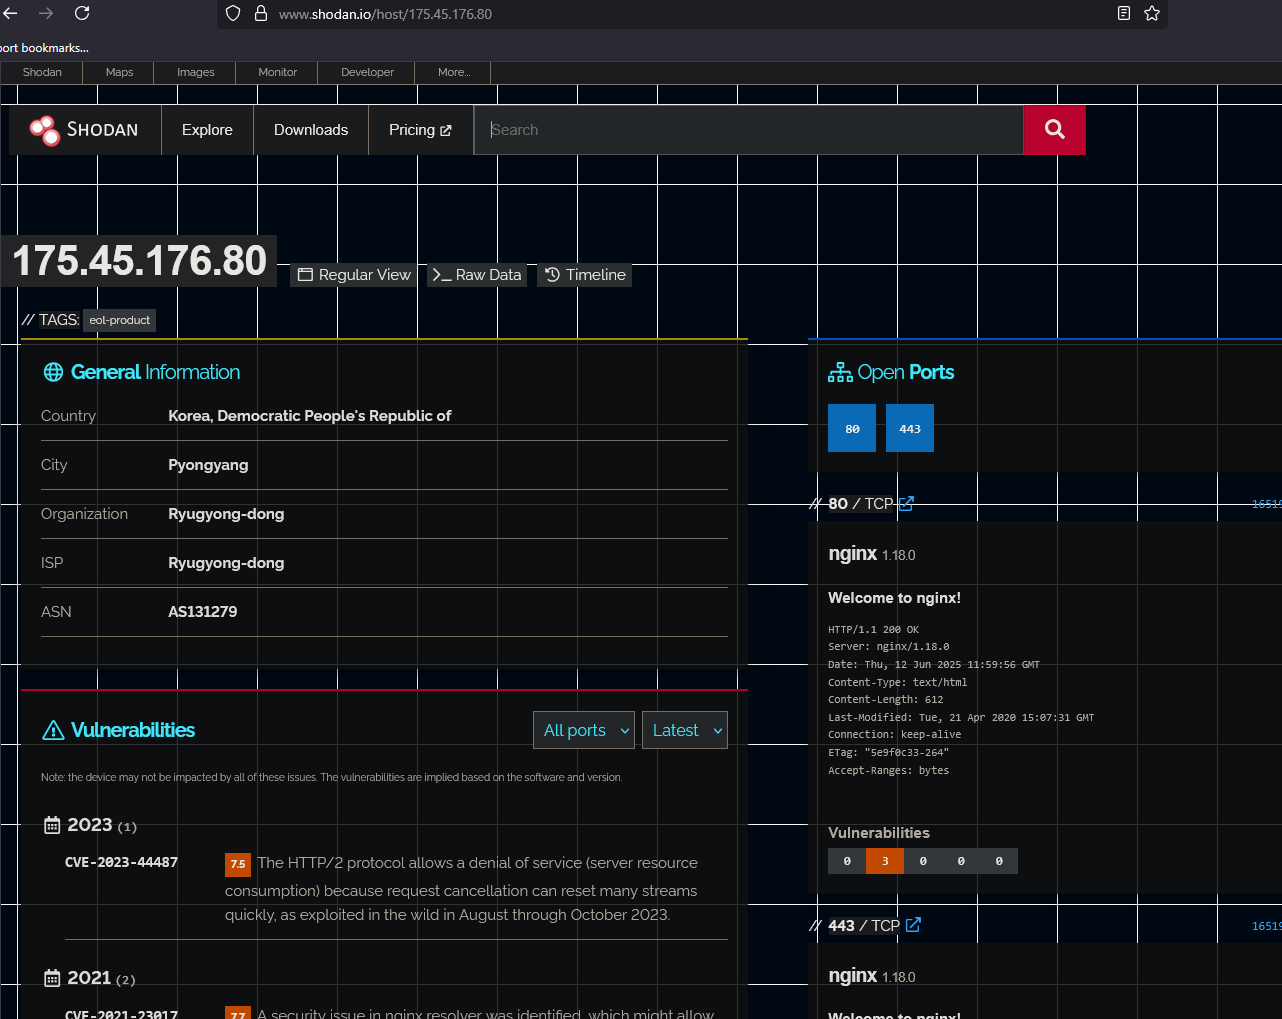
Ein Blick auf die Host-Details offenbart direkt bekannte CVEs, die teilweise seit Jahren ungepatcht sind (wie alte HTTP/2 DoS-Lücken).
Step 3: Nach offenen Ports filtern (z.B. SSH)
Wer wissen will, wo man theoretisch anklopfen kann, filtert gezielt nach offenen Ports. Wollt ihr zum Beispiel sehen, wo SSH läuft? Einfach den Port-Parameter an die Subnetz-Suche hängen:
Bash
net:175.45.176.0/22 port:22
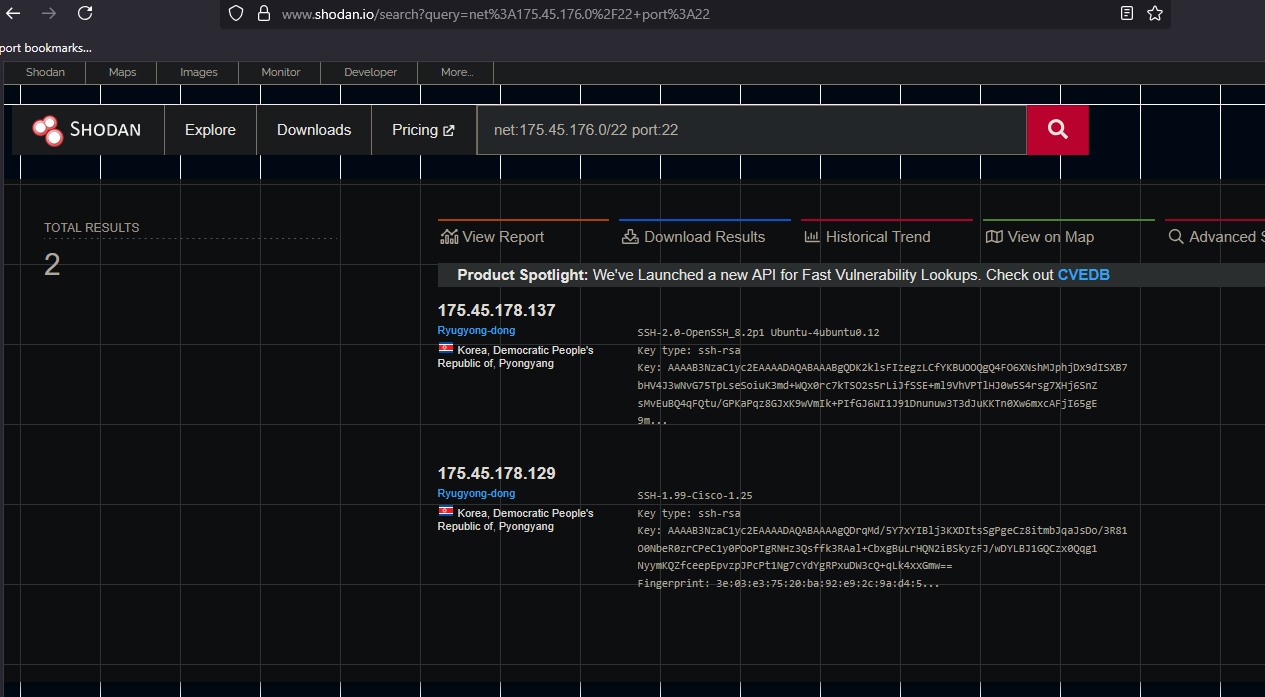
Zack – direkte Übersicht, welche Maschinen SSH exponieren (teilweise sogar mit alten Cisco- oder Ubuntu-Banner-Ausgaben).
Step 4: Name Server & DNS-Müll aufdecken
Auch die DNS-Infrastruktur des Landes (.kp) lässt sich so wunderbar auseinandernehmen. Mit dem Filter für Port 53 findet man die zuständigen Nameserver:
Bash
net:175.45.176.0/22 port:53
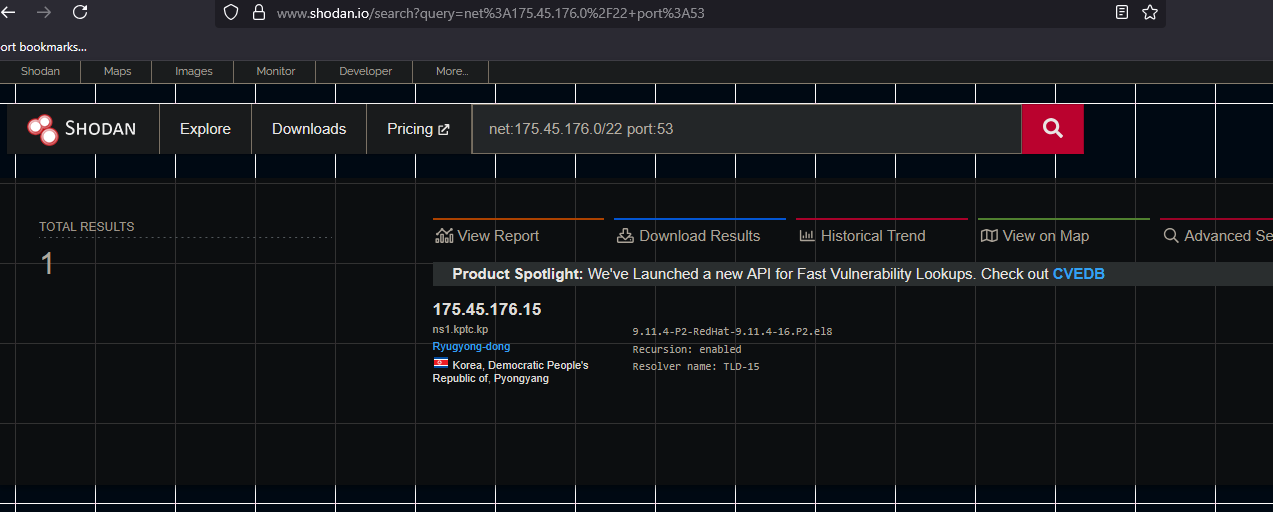
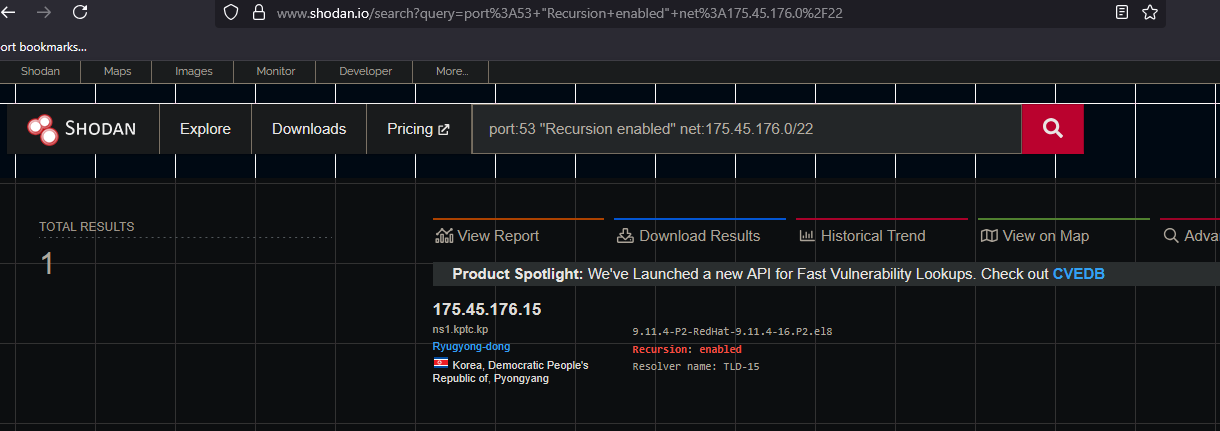
Willst du prüfen, ob fehlerhafte Konfigurationen vorliegen – etwa für Rekursion, die man für DNS-Amplification-Attacks oder Recon missbrauchen könnte? Einfach den Suchstring erweitern:
Bash
port:53 "Recursion enabled" net:175.45.176.0/22
Fazit
Genau das war die Spielwiese für P4x: Da die gesamte IT-Infrastruktur Nordkoreas auf veralteter Software, offenen Standard-Ports und fehlenden Sicherheitsupdates basierte, reichten ein paar einfache Shodan-Queries und ein paar automatisierte Skripte, um das Netz eines ganzen Staates auszuknipsen.